Savunma Projelerinde Takvimi Vuran Görünmez Kalem
Savunma sanayii projelerinde takvimi en sık vuran şey teknik problem değil.
Yetki ve erişim süreçleri.
- Alt yüklenicinin ihtiyaç duyduğu bilgiye erişim yetkisinin çıkmaması
- Personelin güvenlik soruşturmasının uzaması
- Bir belgenin yanlış sınıflandırılması ve yeniden değerlendirilmesi
- Güvenli tesis/laboratuvar randevusu
Bunlar risk kayıtlarının çoğunda bir kategori olarak bile yok. Çünkü "idari iş" sayılıyorlar.
Oysa davranışları uzun temin süreli malzemeyle birebir aynı: öngörülebilir süreleri var, erken başlatılabiliyorlar, geç başlatıldığında telafisi yok.
Öneri basit: bunları risk kaydına ayrı bir kategori olarak açın ve iş kırılım yapısına süresi ve sahibi olan görevler halinde koyun.
Uzun temin süreli kaleme nasıl davranıyorsanız, öyle davranın.
İlgili İçerikler
 Kısa Not
Bir Projedeki En Tehlikeli Cümle: "Sonra Hallederiz"
Bir projedeki en tehlikeli cümle "sorun yok, ilerliyoruz" değil. "Sonra hallederiz." Çünkü "sorun yok" bir yalan olduğunda genelde birkaç hafta içinde ortaya çıkar. "Sonra hallederiz" ise bir yalan değildir; gerçekten öyle sanılır. Ve…
 Kısa Not
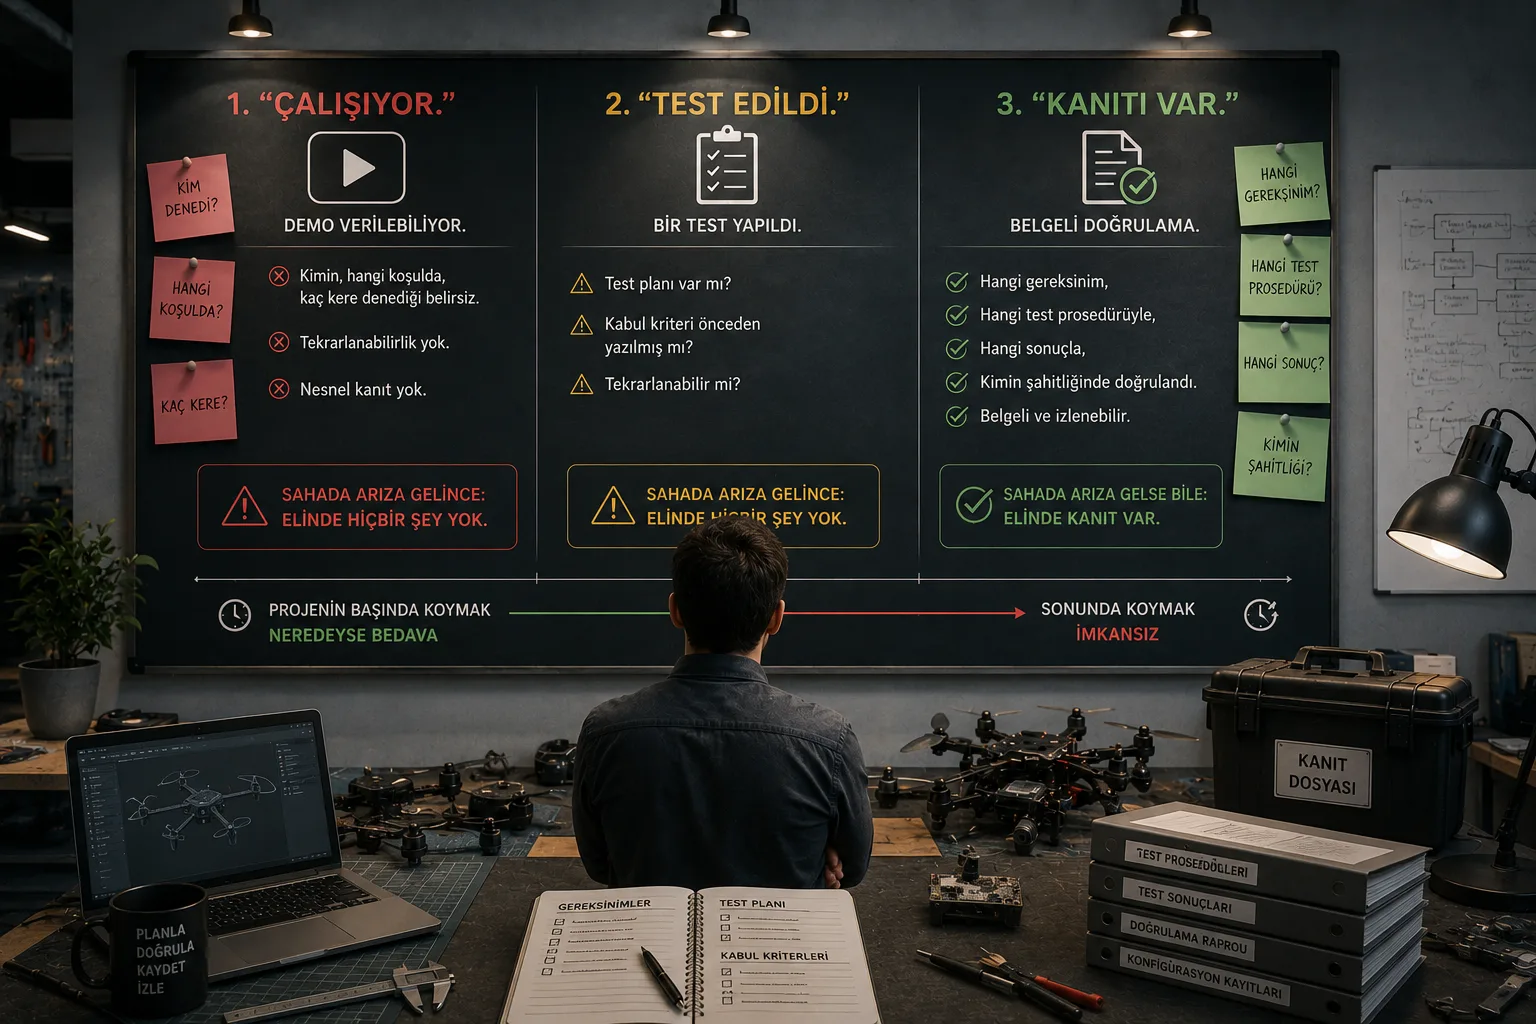
Projenizde "Bitti" Ne Demek?
Bir soru, özellikle Ar-Ge tarafındakilere: Projenizde "bitti" ne demek? Gördüğüm üç farklı cevap var ve üçü çok farklı kurumlar üretiyor: "Çalışıyor." → Demo verilebiliyor. Kimin, hangi koşulda, kaç kere denediği belirsiz. "Test edildi."…
 Kısa Not
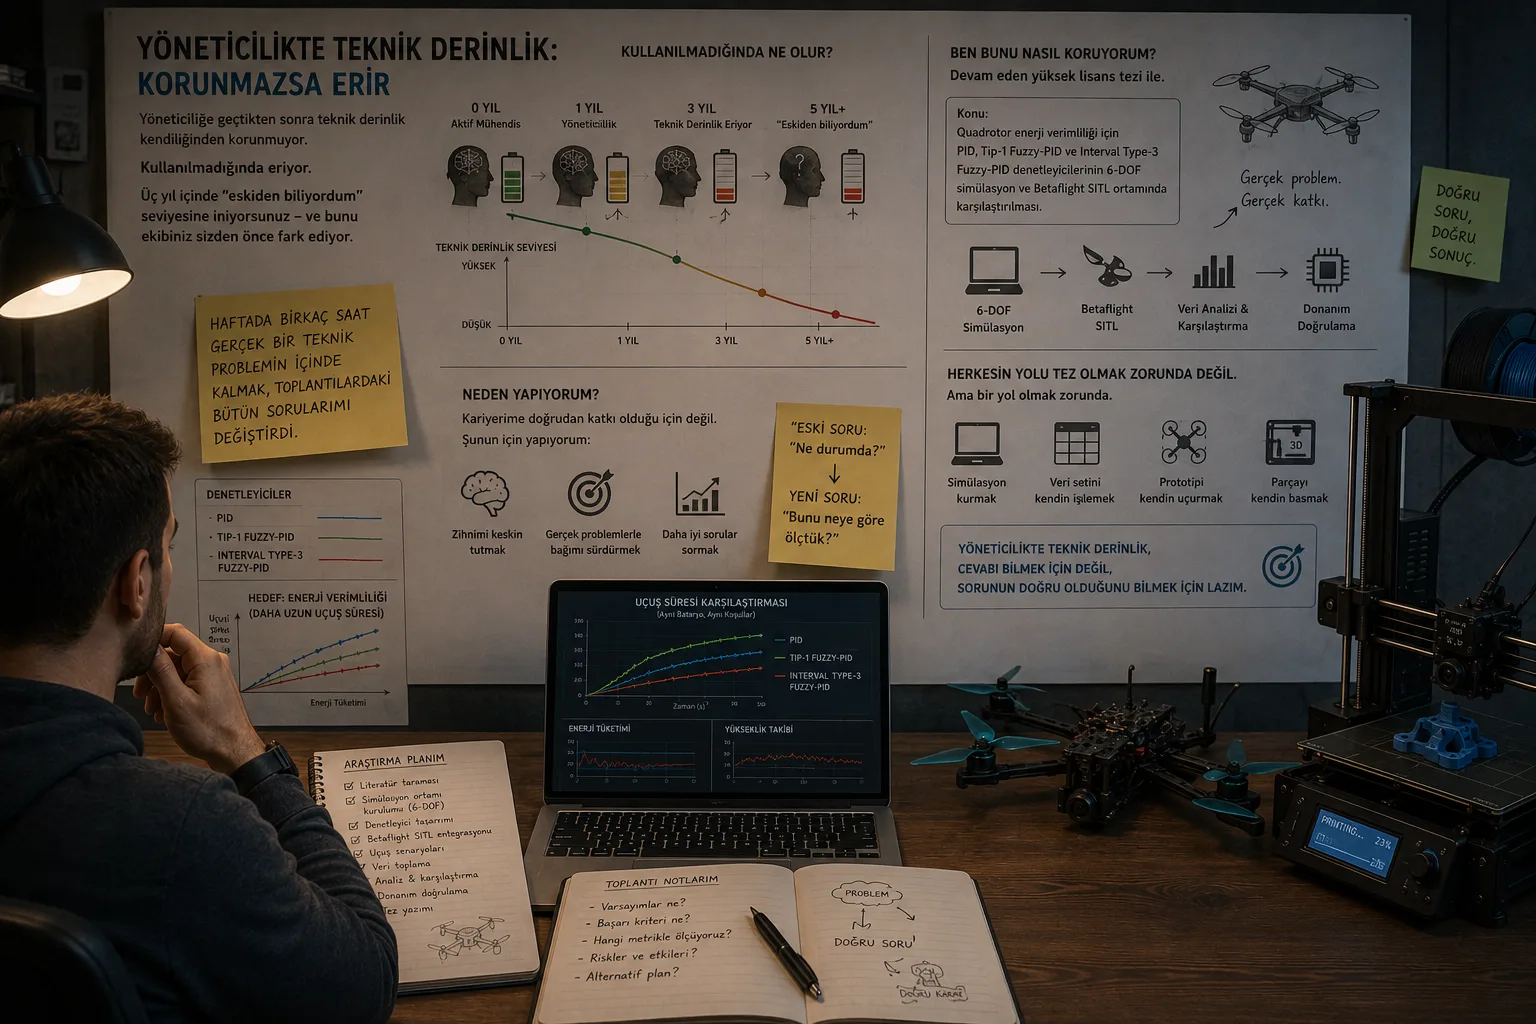
Yöneticilikte Teknik Derinlik Kendiliğinden Korunmuyor
Yöneticiliğe geçtikten sonra teknik derinlik kendiliğinden korunmuyor. Kullanılmadığında eriyor. Üç yıl içinde "eskiden biliyordum" seviyesine iniyorsunuz ve bunu ekibiniz sizden önce fark ediyor. Ben bu bakımı devam eden bir yüksek…