Tek Kaynak Riski: Tedarik Zincirindeki En Pahalı Varsayım
Bir donanım projesinde en sık duyulan ve en az sorgulanan cümle şudur:
"O parçayı şu firmadan alıyoruz."
Sorgulanmayan kısım: başka kimden alabiliyoruz?
Bu sorunun cevabı proje başında bilinirse bir tasarım kriteridir. Teslim öncesinde öğrenilirse bir krizdir. Aradaki fark, bazen projenin tamamı kadar olur.
Tek kaynak nedir, neden bu kadar yaygın?
Bir bileşenin tek kaynak (single source) olması, teknik olarak yalnızca bir tedarikçiden temin edilebilmesi demektir. Bunun yanında bir de tekil kaynak (sole source) durumu vardır: alternatif teknik olarak vardır ama ticari, sözleşmesel veya nitelendirme nedenleriyle kullanılamaz.
İkisi de aynı sonucu doğurur: o tedarikçi durursa siz de durursunuz.
Yaygın olmasının sebebi, tek tek bakıldığında her kararın makul olması:
- Bir bileşen teknik olarak açık ara en iyisidir, alternatifi performansı düşürür
- Alternatifi nitelendirmek para ve zaman ister; proje başında ikisi de kıttır
- Tedarikçiyle ilişki iyidir, süreç oturmuştur, değiştirmek risk gibi görünür
- Müşteri şartnamesi doğrudan o parçayı işaret etmektedir
Her biri tek başına doğru. Toplamı, projenin altına yerleştirilmiş bir mayın.
Riskin gerçek boyutu: n. seviye görünürlük
Asıl mesele burada. Kendi tedarikçinizi bilirsiniz. Peki onun tedarikçisini biliyor musunuz?
Tipik bir senaryo: üç farklı tedarikçiden üç farklı modül alıyorsunuz. Üçü de bağımsız firmalar, tedarik riskiniz dağıtılmış görünüyor. Sonra bir gün üçünün de aynı üreticinin aynı denetleyici yongasını kullandığını, o yonganın da tek bir fabrikada üretildiğini öğreniyorsunuz.
Dağıtılmış sandığınız risk, aslında tek bir noktada toplanmış.
Bu, son yıllarda küresel ölçekte defalarca yaşandı ve savunma sanayii bundan muaf değil; aksine, düşük hacimli ve uzun ömürlü ürünler yüzünden daha kırılgan.
Pratik sonuç: tedarik risk haritanız birinci seviyede bitiyorsa, haritanız yok demektir. Kritik bileşenler için en az ikinci seviyeye inmek gerekir. Bunu sormak tedarikçiyi rahatsız edebilir; sormamak sizi çok daha fazla rahatsız eder.
Kullanımdan kalkma (obsolescence): sessiz katil
Savunma projelerinin ömrü elektronik bileşenlerin ömründen uzundur. Bir ürünü 15–20 yıl sahada tutmayı planlarken, kullandığınız yonganın ticari ömrü 5–7 yıl olabilir.
Sonuç öngörülebilirdir: seri üretim devam ederken bir bileşen üretimden kalkar. O noktada seçenekleriniz sınırlıdır ve hepsi pahalıdır:
Son alım (last-time buy). Ürünün kalan ömrü boyunca ihtiyacınız olacak miktarı bir kerede alıp depolarsınız. Riski: talep tahmininiz yanlışsa ya parayı çöpe atarsınız ya da birkaç yıl sonra aynı problemle daha kötü koşullarda karşılaşırsınız. Ayrıca bazı bileşenlerin raf ömrü vardır.
Yeniden tasarım. Alternatif bileşenle kart revizyonu. Teknik olarak temiz çözüm ama nitelendirmenin tekrarlanması gerekir ve kalifikasyon maliyeti çoğu zaman tasarım maliyetinden büyüktür.
İkame kaynak. Riskli bölge. Piyasada "aynı" parçayı satan ama izlenebilirliği belirsiz kaynaklar vardır. Sahte ve taklit bileşen riski tam olarak burada doğar ve AS9100'ün bu konuda ayrı bir maddesi olmasının sebebi budur.
Yönetsel sonuç: obsolescence, tasarım aşamasında düşünülmesi gereken bir konudur. Ürün sahaya çıktıktan sonra düşünülmeye başlandığında seçenekler zaten kötüleşmiştir.
İkinci kaynak nitelendirmenin gerçek maliyeti
"İkinci kaynak bulalım" cümlesi kolay kurulur. Bedeli genellikle hafife alınır:
- Alternatif bileşenin teknik değerlendirmesi
- Numune temini ve karşılaştırmalı test
- Kart veya yazılım uyarlaması
- Nitelendirme testlerinin tekrarı (çoğu zaman en büyük kalem)
- Doküman ve konfigürasyon güncellemesi
- Müşteri onayı (savunma sözleşmelerinde bileşen değişikliği genellikle onaya tabidir)
Bu maliyet gerçek ve önemsiz değil. Bu yüzden doğru soru "ikinci kaynak bulalım mı" değil:
Hangi bileşenler için ikinci kaynak nitelendirmeye değer?
Karar çerçevesi: hangi bileşene yatırım yapılır?
Bütün bileşenler için ikinci kaynak nitelendirmek ne mümkün ne gerekli. Basit bir önceliklendirme:
- Kritiklik. Soru: Bu parça gelmezse ürün çalışmıyor mu, yoksa performansı mı düşüyor?
- Değiştirilebilirlik. Soru: Alternatifi var mı, varsa uyarlama ne kadar iş?
- Tedarik kırılganlığı. Soru: Tek fabrika mı? Coğrafi yoğunlaşma var mı? İhracat kontrolüne tabi mi?
- Ömür uyumu. Soru: Bileşenin ticari ömrü, ürünün saha ömründen kısa mı?
- Hacim gücü. Soru: Sizin alım hacminiz, tedarikçi için anlamlı mı? Değilse öncelik sıranız düşüktür.
Yüksek kritiklik + düşük değiştirilebilirlik + yüksek kırılganlık kesişimindeki bileşenler, projenin gerçek tedarik riskini oluşturur. Bunlar genellikle beş-on kalemi geçmez ve yönetilmesi gereken de tam olarak bu kısa listedir.
Bu listeyi çıkarmak bir günlük iştir. Çıkarmamanın maliyeti aylarla ölçülür.
Millileştirme: doğru soru, eksik hesap
Türkiye'de savunma sanayiinin son yıllardaki en görünür yönelimi kritik bileşenlerin millileştirilmesi ve bu, stratejik olarak doğru bir yönelim. Tedarik kesintisi riskini ortadan kaldırmanın en kalıcı yolu, tedarik zincirini kontrol edebildiğiniz bir coğrafyaya taşımaktır.
Ama program yönetimi açısından hesabın tamamının yapılması gerekir:
Millileştirme bir tedarik kararı değil, bir Ar-Ge programıdır. Yani kendisi de TRL 3'ten başlar ve aynı ölüm vadisinden geçer. "Yerli muadilini kullanacağız" cümlesi, o muadil TRL 8'de değilse bir tedarik çözümü değil, ikinci bir projedir.
Kalifikasyon maliyeti çoğu zaman geliştirme maliyetinden büyüktür. Yerli bileşen çalışıyor olabilir; sistemin kalifikasyon dosyasına girebilmesi bambaşka bir iştir.
Geçiş dönemi ayrıca yönetilir. Yerli bileşen olgunlaşana kadar mevcut tedarik devam etmelidir. İki tedarik zincirini paralel yönetmek, tek zinciri yönetmekten pahalıdır ve bu maliyet genellikle plana konmaz.
Bunları söylemek millileştirmeye karşı olmak değil. Aksine: doğru bütçelenmiş bir millileştirme programı başarılı olur, "zaten yapıyoruz" diye eklenen bir kalem başarısız olur.
Program yöneticisi için kontrol listesi
Projenin ilk ayında cevaplanması gerekenler:
- Kritik bileşen listesi çıkarıldı mı? (Genelde 5–10 kalem)
- Her biri için tedarikçi sayısı biliniyor mu?
- En az ikinci seviye tedarik zinciri görünürlüğü var mı?
- Temin süreleri güncel mi? (Geçen yılın verisi, veri değildir)
- Uzun temin süreli kalemlerin siparişi kritik yolda mı gösteriliyor?
- Ürün ömrü ile bileşen ömrü karşılaştırıldı mı?
- İhracat kontrolü / lisans gerektiren kalem var mı?
- İkinci kaynak yatırımı yapılacak kalemler seçildi mi ve bütçelendi mi?
- Bu maddeler risk kaydında tetikleyicileriyle birlikte duruyor mu?
Son madde en önemlisi. Tedarik riski, tetikleyicisi en kolay tanımlanan risk türüdür: teyit edilen sevk tarihi ile ihtiyaç tarihi arasındaki marj. Bu marjı haftalık izlemek, tedarik kaynaklı sürprizlerin büyük kısmını ortadan kaldırır.
Kapanış
Tedarik zinciri yönetimi, mühendislik yapılan bir kurumda çoğu zaman satın alma biriminin işi sayılır.
Bu, hem doğru hem yanlış. Sipariş vermek satın almanın işidir. Ama hangi bileşene bağımlı kalacağınıza karar vermek bir tasarım kararıdır. Ve o karar verildiğinde satın alma odada bile değildir.
Tedarik riski, tasarımın kendisinde doğar. Yönetilmesi gereken yer de orasıdır.
Bu yazıdaki görüşler şahsıma aittir, çalıştığım kurumları bağlamaz.
İlgili İçerikler
 Yazı
Savunma Ar-Ge'sinin Önümüzdeki Beş Yılı: Program Yönetimi Neyi Değiştirmek Zorunda?
Otonomi, sürü kabiliyeti, düşük maliyetli sarf edilebilir sistemler ve yazılım tanımlı platformlar. Bu dört yönelimin ortak özelliği, hepsinin mevcut program yönetimi pratiklerini zorlaması. Değişmesi gereken beş şey.
 Yazı
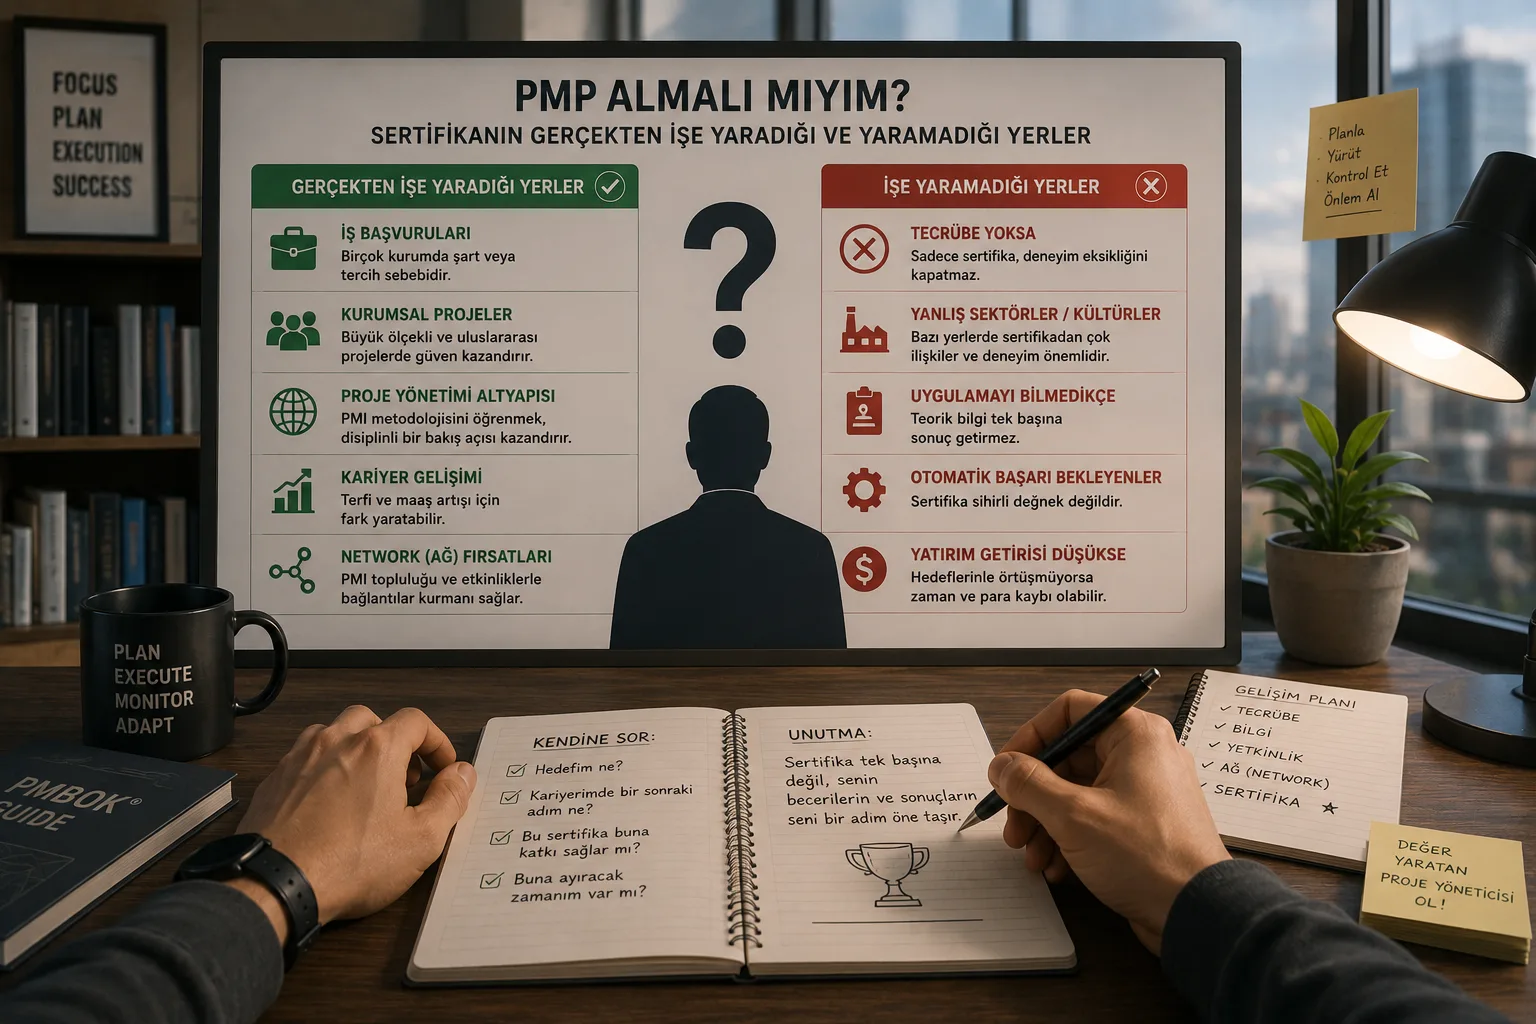
PMP Almalı mıyım? Sertifikanın Gerçekten İşe Yaradığı ve Yaramadığı Yerler
PMP hakkında iki uç görüş var: kariyeri değiştirir ve tamamen kâğıttır. İkisi de yanlış. Sertifikanın ne verdiği, ne vermediği, kimin alması gerektiği ve almaya değmeyen durumlar.
 Yazı
"Buraya Yapay Zekâ Koyalım" Demeden Önce Sorulacak Altı Soru
Otonomi ve görüntü işleme, savunma ve endüstriyel projelerde en hızlı büyüyen talep başlığı. Ama pek çok projede yapay zekâ bir çözüm olarak değil, tanımlanmamış bir problem olarak ekleniyor. Karar öncesi sorulması gereken altı soru.